
Jag vill börja med att säga något som många webbyråer inte säger: WordPress är en bra plattform. Den driver en stor del av webben, den är flexibel och du kan få en fin sajt för lite pengar. Problemet är inte WordPress. Problemet är att en WordPress-sajt behöver skötas, och att ingen gör det.
Det här är en genomgång av de misstag jag oftast ser på småföretags WordPress-sajter, och varför de är värda att ta på allvar. Hur du fixar dem tar jag i separata guider. Om du vill ha de allmänna misstagen som gäller alla plattformar finns de i 13 vanliga misstag på företagets hemsida.
Ingen tar hand om sajten
1. Plugins och teman uppdateras aldrig
Ett plugin är ett tillägg som ger sajten en funktion, till exempel ett formulär eller ett bildgalleri. Det är nästan alltid i dem säkerhetshålen finns: enligt säkerhetsföretaget Patchstack hittades över 11 000 nya sårbarheter i WordPress under 2025, och 91 procent av dem satt i plugins. WordPress själv, kärnan, stod bara för sex.
För buggar som angripare verkligen jagar gick det i median cirka fem timmar från att hålet blev känt tills det utnyttjades i stor skala. Den som uppdaterar en gång om året hinner alltså aldrig ikapp. Resultatet av en hackad sajt är spamsidor, omdirigeringar och förlorade förfrågningar. Mer om det i punkt 5.
2. Du har plugins som ingen längre underhåller
När den som byggde ett plugin slutar, slutar också säkerhetsfixarna. Enligt en sammanställning från i år har nästan hälften av pluginen i WordPress egen katalog inte uppdaterats på över två år. Det betyder inte att varje sådant plugin är farligt, enkla tillägg kan vara stabila länge. Men det betyder att ingen kommer att laga det om något hittas. Hos Patchstack saknade dessutom 46 procent av hålen en rättning redan när de offentliggjordes.
Värst är piratkopierade teman och plugins, de som erbjuds som ”gratis” trots att originalet kostar pengar. Forskare vid USENIX Security 2022 hittade över 1 300 sådana installationer kopplade till en enda kampanj för skadlig reklam. Många ägare vet inte ens att deras sajt använder ett, för det var frilansaren som valde tema. Och att betala är ingen garanti i sig: i Patchstacks siffror var 76 procent av rapporterna på betalkomponenter möjliga att utnyttja.
3. Det finns ingen backup, eller bara på samma server
Utan backup kan ett hack eller en misslyckad uppdatering betyda att sajten måste byggas om från början. En backup som ligger på samma server som sajten försvinner med den om servern går sönder, kontot raderas eller sajten blir hackad. Det är som att förvara reservnyckeln i samma låsta lägenhet.
Jag har ingen siffra på hur många småföretag som saknar backup, och den vill jag inte hitta på. Men jag vet att frågan ”kan vi få tillbaka den?” är den dyraste man kan ställa efteråt.
Dörren står olåst
4. Svaga lösenord och inloggningar som aldrig städats
Angripare gissar lösenord hela tiden, helt automatiskt. Säkerhetsföretaget Wordfence rapporterade att de blockerade 55 miljarder försök att gissa lösenord under 2024. Ett enda svagt administratörslösenord räcker för att någon ska ta över sajten.
Dessutom lever gamla konton kvar. Frilansaren som byggde sajten, praktikanten från i somras, ett delat konto som alla använder. Säkerhetsföretaget Sucuri hittade okända administratörer i drygt hälften av de infekterade sajternas databaser, så hackaren behåller tillgången även efter att sajten ”städats”.
5. Du märker inte att sajten är hackad
Det här är det som gör hack så jobbiga: de syns ofta inte för dig. Skräpsidor och omdirigeringar kan visas bara för Google eller för besökare på mobilen, medan sajten ser helt normal ut när du tittar själv. Hos Sucuri hade drygt 42 procent av de infekterade sajterna sökmotorspam.
Först när Google varnar besökarna med en helsidesvarning, ”Deceptive site ahead”, eller när en kund ringer och undrar vad som hänt, märker man något. Då har trafiken ofta redan rasat. Leverantörer av säkerhetstjänster uppger att den kan falla med mer än 90 procent, men de säljer ju skydd, så ta siffran som en fingervisning. Poängen är enkel: du vill få veta det själv, och snabbt. En gratis Search Console mejlar dig om Google hittar något.
Kunderna når dig inte
6. Kontaktformuläret skickar ingenting
Om du söker på ”wordpress kontaktformulär skickar inte” ser du hur vanligt det här är. De flesta formulärplugins skickar mejlet direkt från webbservern. Många webbhotell stoppar eller begränsar det, och utan rätt avsändarverifiering hamnar mejlen i skräpposten eller försvinner. Besökaren får ett ”Tack!” och du får ingenting.
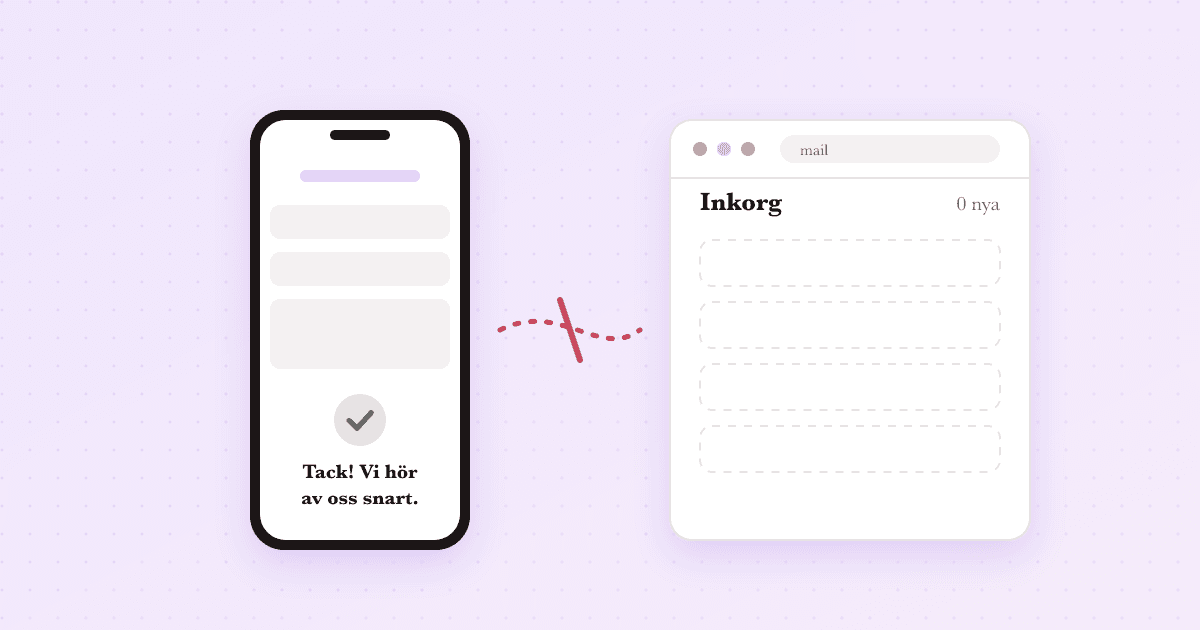
Det är det dyraste misstaget på listan, just för att det är tyst. Det finns ingen siffra på hur många sajter det gäller, men det är ett av de vanligaste supportärendena kring WordPress. Och svarstiden spelar roll: i den klassiska amerikanska studien hade företag som svarade inom en timme ungefär sju gånger större chans att få till ett riktigt samtal med kunden.
7. ”Avskräck sökmotorer” är ikryssat
I WordPress inställningar finns en ruta som ber Google att inte visa sajten. Den är tänkt för tiden medan sajten byggs, och den är lätt att glömma när man går live, eller att råka kopiera med sig från en testsajt. Då är sajten osynlig i Google, ofta i månader, utan att något ser trasigt ut.
Ett granskningsverktyg som kontrollerar WordPress-sajter hittade felet på 3,5 procent av dem, och urvalet är inte närmare beskrivet. Det låter litet, men för den som drabbas är det noll organiska besök. Det kontrolleras på två minuter.
8. Sajten är seg, särskilt i mobilen
Enligt HTTP Archive klarar bara cirka 45 procent av WordPress-sajterna Googles mått på mobilupplevelse (Core Web Vitals), bland de lägsta av de stora plattformarna. Det handlar mest om hur snabbt sidan visas. Orsakerna är oftast billigt webbhotell, stora bilder, inget som sparar färdiga sidor och tunga sidbyggare.
Det betyder inte att Elementor eller Divi alltid är långsamma. En väl inställd sajt klarar sig bra. Men standardinställningarna gör det ofta inte, och en seg sajt tappar både besökare och placeringar i Google.
Ingen äger sajten
9. Ingen vet vad som är installerat, eller vem som äger vad
Sajten byggdes av en frilansare, en bekant eller en byrå som du inte pratat med på tre år. Domänen står på deras namn, du har ingen inloggning till webbhotellet och ingen vet vilka plugins som finns. Det finns inga siffror på hur vanligt det är, men mönstret är välbekant för alla som jobbar med hemsidor.
Konsekvensen är att alla punkterna ovan blir omöjliga att åtgärda. Du kan inte rätta ett hack, byta webbhotell eller förnya domänen om du inte kommer åt något. Mer om det i guiden om vanliga misstag på företagets hemsida.
Cookies och statistik är en egen fråga, den går jag igenom i guiden om cookiebanner och Google Analytics. Och sitter du på Wix i stället finns motsvarande lista i Wix-misstag.
För ärlighetens skull: mina egna sajter, till exempel Gasinstallatören, bygger jag i ren kod utan plugins. Det tar bort hela den här sortens underhåll. Men det är inget skäl att lämna WordPress om du har en sajt som fungerar, det är ett skäl att se till att någon faktiskt sköter den.
Börja här
Du behöver inte göra allt på en gång. Börja med tre saker som tar en eftermiddag: skicka en testförfrågan genom kontaktformuläret, kolla att ”Avskräck sökmotorer” inte är ikryssat och ta reda på vem som äger din domän och vem som kan logga in. Fråga sedan efter när du senast fick en backup och en uppdatering. Svaret säger mycket. Vill du läsa mer om läget i WordPress-världen finns Patchstacks rapport öppet.
Vill du att någon tittar på din WordPress-sajt åt dig? Jag går igenom den och säger vad jag skulle göra först – helt kostnadsfritt.
Få en genomgång